
Noticias / Política / La IA ya encuentra fallas de ciberseguridad: PHP2Shell y la respuesta de América Latina
La IA ya encuentra fallas de ciberseguridad: PHP2Shell y la respuesta de América Latina
El 21 de octubre de 2026, PHP —el lenguaje con el que funciona el 70 % de los sitios web en el mundo, según Wiz Research— corrigió vulnerabilidades que permiten ejecutar código a distancia sin autenticación. Colombia, Brasil, Chile y el Perú emitieron alertas ese mismo día, y las vulnerabilidades publicadas en un solo mes de 2026 ya casi triplican los picos de años anteriores.
El 21 de octubre de 2026, la primera ministra de Japón, Sanae Takaichi, publicó en su cuenta de X un pedido de máxima urgencia: verificar si los sitios web usan PHP y prepararse para aplicar cuanto antes el parche de seguridad que se publicaría esa noche.
El 21 de octubre de 2026, PHP —uno de los lenguajes de programación con los que funcionan los sitios web y, según Wiz Research, la base del 70 % de todos los sitios del mundo— publicó el parche de varias vulnerabilidades de seguridad informática, conocidas como «PHP2Shell» y agrupadas bajo dos identificadores, CVE-2026-109618 y CVE-2026-109619. Según Wiz Research, que dice haber usado herramientas de IA durante toda la investigación, todas las versiones de PHP publicadas en la última década están afectadas por al menos una de ellas, y el impacto incluye la ejecución remota de código sin autenticación.
El impacto de PHP2Shell en América Latina
En Colombia, ColCERT, el equipo de respuesta a incidentes del país, publicó el 21 de octubre la alerta crítica «COLCERT AL – 20261021 - 123», con nivel de riesgo alto. Según la alerta, las dos vulnerabilidades tienen una severidad de 9.2 en la escala CVSS v4.0, se explotan con una petición web sin autenticación y afectan a toda instalación de PHP que atienda peticiones web; quien logre ejecutar código obtiene los privilegios del servidor web y acceso a las bases de datos, credenciales y archivos de la aplicación. ColCERT pidió actualizar de inmediato a las versiones corregidas y advirtió que no existe una mitigación completa: «Actualizar es la única solución completa».
La alerta incluye la exposición del país. Según una consulta de ColCERT en Shodan del 21 de octubre, en Colombia hay 8.699 servicios con PHP expuestos a internet, y el 88 % está en redes de proveedores de internet y telecomunicaciones, donde el servidor puede pertenecer a cualquier entidad o empresa cliente. ColCERT aclara que la cifra indica una exposición potencial que debe confirmarse en cada servidor.
El mismo 21 de octubre, el CTIR Gov de Brasil publicó la Alerta 93/2026 sobre las dos vulnerabilidades, que recuerda que los órganos de la Red Federal de Gestión de Incidentes Cibernéticos (ReGIC) deben subsanarlas con urgencia, con base en el Decreto n.º 10.748/2021. Ese día el CSIRT Nacional de la ANCI de Chile publicó la alerta AVC26-00740 y pidió a las organizaciones que usan PHP actualizar de inmediato. En el Perú, el Centro Nacional de Seguridad Digital de la Presidencia del Consejo de Ministros alertó el 21 de octubre a unos 2.400 responsables de seguridad y tecnología de 1.510 entidades públicas, y les pidió verificar si usan versiones vulnerables de PHP, instalar las actualizaciones y reforzar la vigilancia de los sistemas conectados a internet.
Cada vez más vulnerabilidades publicadas
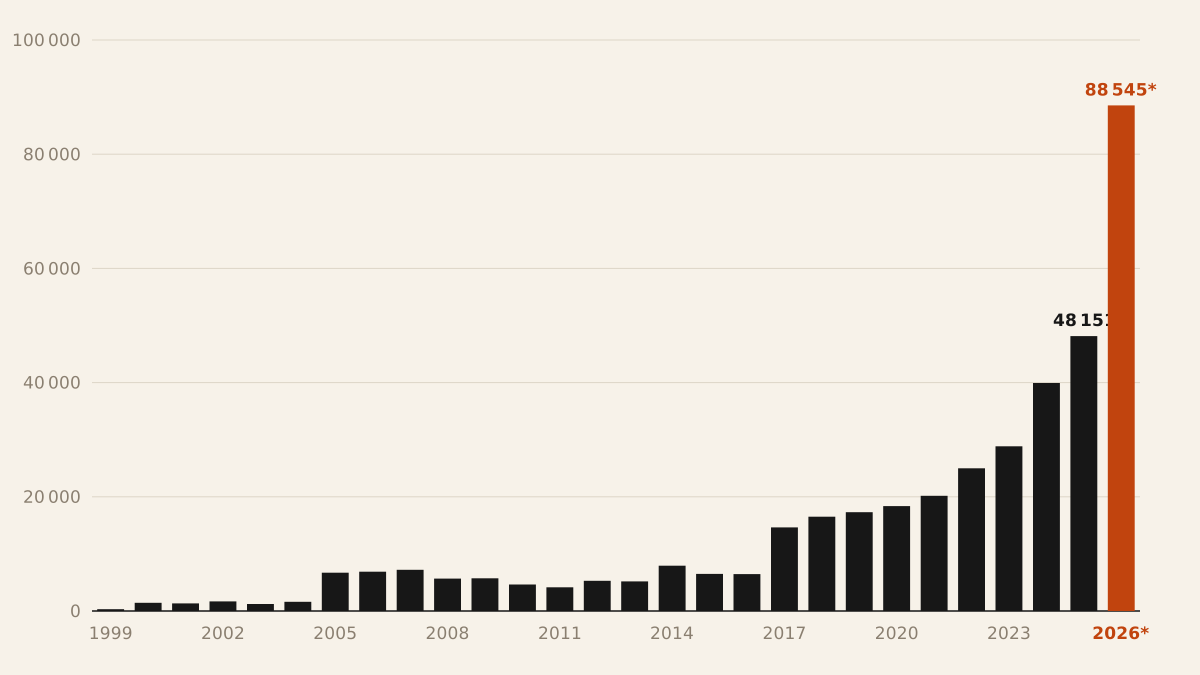
El ritmo al que se publican vulnerabilidades también cambió. Según los registros del Programa CVE (repositorio CVEProject/cvelistV5), contados por AINI por fecha de publicación y sin los registros rechazados, entre el 1 de enero y el 28 de octubre de 2026 se publicaron 88.545 CVE, frente a 48.151 en todo 2025 y 39.924 en 2024. Solo en septiembre de 2026 se publicaron 14.934, y en octubre, hasta el día 28, 15.744; antes de 2026, ningún mes había superado los 5.493 de diciembre de 2025. Los registros no indican la causa del aumento.
La lectura de AINI
Los registros del Programa CVE muestran que en 2026 se publican vulnerabilidades a un ritmo que casi triplica los picos mensuales de años anteriores. Para AINI, una explicación posible es el uso creciente de modelos de inteligencia artificial, que ayudan a los equipos de ciberseguridad a encontrar fallas cada vez más rápido: Wiz Research, por ejemplo, dice haber usado herramientas de IA durante toda su investigación sobre PHP2Shell.
Los gobiernos de Colombia, Brasil, Chile y el Perú respondieron a tiempo: el mismo día en que se publicó el parche, alertaron a sus organizaciones públicas y les recomendaron verificar qué sistemas usan PHP y aplicar la actualización de inmediato.
En el Perú, ese mismo 21 de octubre se publicó en El Peruano la Directiva N.º 002-2026-PCM/SGTD, que establece el perfil y las responsabilidades del Oficial de Inteligencia Artificial en las entidades públicas. Entre sus funciones está coordinar con el Oficial de Seguridad y Confianza Digital la revisión de las alertas de seguridad digital del Centro Nacional de Seguridad Digital que se apliquen a los sistemas de inteligencia artificial de la entidad. La directiva no nace de PHP2Shell —se firmó dos días antes—, pero apunta a lo mismo que este caso puso a prueba: que cada alerta llegue a alguien responsable de actuar sobre ella.
Si el ritmo de 2026 se sostiene, la pregunta para la región es si sus organizaciones pueden inventariar y parchear a la velocidad a la que se publican las vulnerabilidades.
¿Tu organización quiere sumarse a AINI?
Trabajamos con empresas, gobiernos, universidades y organizaciones de la sociedad civil de América Latina y el Caribe. Conversemos sobre membresía, alianzas educativas o el patrocinio de CIAL 2027, en abril de 2027 en Lima.
Hazte socio